
Trezor 正在削减其授权经销商网络,并告诉合作伙伴他们的授权将于 2027 年 1 月 1 日结束,几天前,竞争对手硬件钱包制造商 Ledger 开始调查,最终证实通过第三方商店销售的加密钱包中存在隐藏的间谍植入。
该公司于周二在 X 上宣布了这一举措,并表示“没有任何证据”表明 Trezor 设备已被泄露。它将此次削减描述为出于谨慎而采取的预防措施。
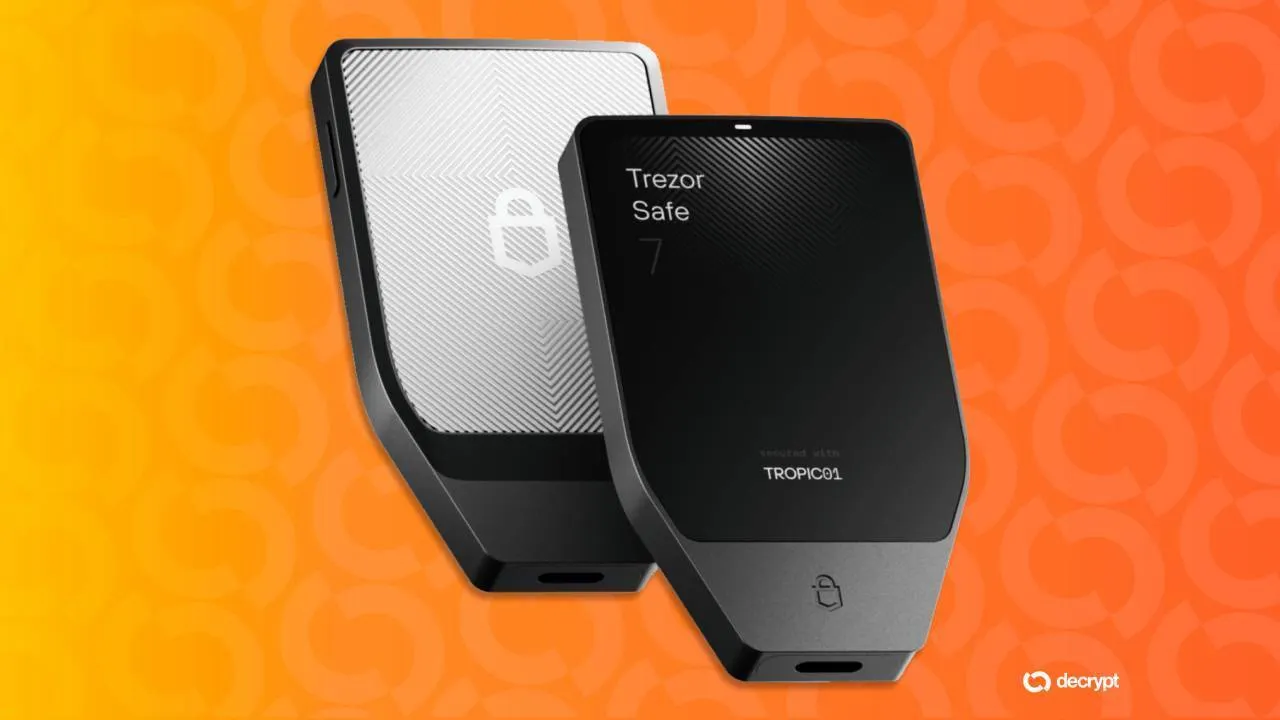
“在最近发生的供应链事件之后,我们决定减少经销商的数量,以便我们能够更有效地检查与我们合作的经销商,”特雷佐写道。
硬件钱包是一种小型设备,可以使您的加密密钥离线保存,远离黑客。设置一个后会生成一个 24 字的恢复短语,用作主密码:无论谁拥有这些单词,都可以从世界任何地方清空钱包。
Ledger 的 Donjon 安全团队表示,东南亚经销商 CryptoBilis 出售的钱包包含未经授权的组件,该组件会读取屏幕并在恢复短语出现时对其进行解码。然后,间谍植入物通过 LTE(与您的手机使用的移动数据网络相同)通过 eSIM(硬件中内置的 SIM 卡)发送信息。莱杰表示,植入不会改变存储密钥的芯片或设备的操作系统,因此被篡改的钱包看起来和工作正常。
Trezor CCO Danny Sanders 分享了该公司发送给 Trezor 正在放弃的提供商的信函。 “如果您收到这封信,则您的授权将于 2027 年 1 月 1 日结束。届时,我们会将您从 Trezor 授权经销商名单中删除,”信中写道。 “我很抱歉。这个决定与你的努力或你代表我们的方式无关。”
这是保护我们的供应链和客户的预防措施。”他写道。“如果未来情况发生变化,我们将进行审查。”
受影响的经销商将不会获得新库存,但他们可以在黑色星期五和假期期间继续销售现有库存。桑德斯表示,这一决定只是反映了 Trezor 可以密切审查的合作伙伴数量。
帖子和信件均未说明有多少经销商受到影响。 Trezor 表示,它对每个国家/地区进行了单独审查,权衡收入和分销情况与自身在当地的存在,留下来的经销商将面临更新的法律框架以及有关设备采购、存储和处理方式的更严格规则。
Trezor 本周早些时候在 X 上表示,CryptoBilis 已经从其卖家名单中删除,并且尚未收到该零售商关于 Trezors 被篡改的报告。
你好,不要打开。强行打开外壳可能会损坏设备,如果是 Safe 7,内置电池会带来真正的风险。如果您对设备的某些问题感到担心,请通过 https://t.co/wzwW038oLv